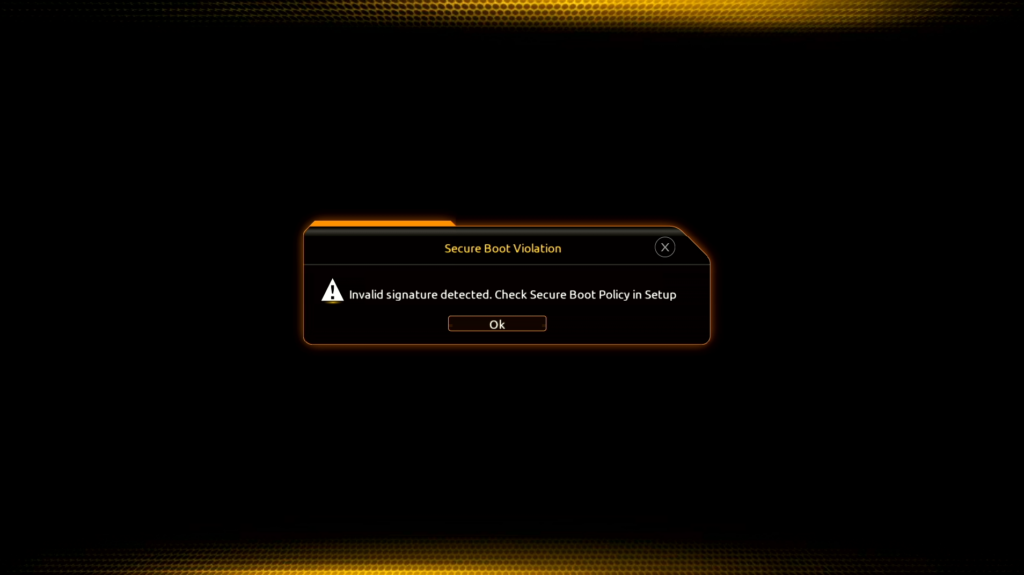
A Microsoft emitiu um alerta grave que pode afetar diretamente a sua capacidade de formatar o computador ou até mesmo iniciar o sistema. O assunto é sério e vai além do uso de ferramentas comuns como Rufus ou Ventoy. Se o certificado de segurança na sua placa-mãe não for atualizado, você poderá enfrentar o erro “Secure Boot Violation”, impedindo qualquer tentativa de boot via pendrive.
O que é o Certificado Windows UEFI CA 2023?
O certificado de inicialização do Windows, que garante que o sistema seja carregado de forma segura, expira no meio deste ano. Ele está sendo substituído pela versão Windows UEFI CA 2023. Caso sua placa-mãe possua apenas o certificado antigo (2011), o sistema entenderá que o ambiente de boot não é mais confiável.
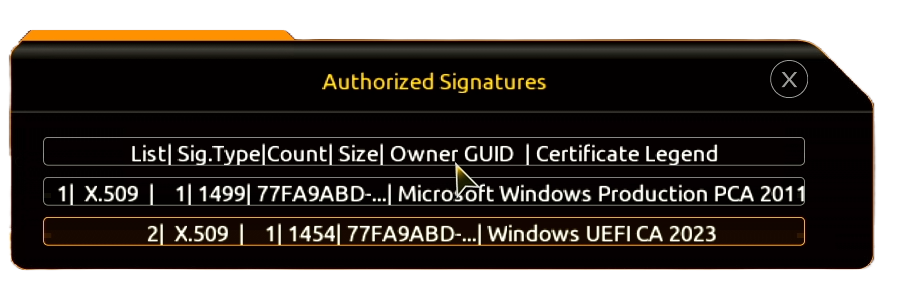
Isso gera dois problemas principais: primeiro, a impossibilidade de realizar uma formatação limpa usando mídias de instalação recentes; segundo, o seu PC ficará vulnerável a ameaças que atacam o ambiente de pré-inicialização, deixando o sistema desprotegido.
Por que não desativar o Secure Boot?
Muitos usuários podem pensar que a solução simples é desativar o Secure Boot (ou Security Boot) na BIOS/UEFI. No entanto, a Microsoft recomenda explicitamente que isso não seja feito. Manter essa função ativa é essencial para a integridade do Windows. Embora desativar o recurso permita a formatação temporária, o computador perde uma camada crucial de proteção contra rootkits e outros malwares sofisticados.
Como verificar se o seu PC já possui o novo certificado
Antes de realizar qualquer alteração, você pode verificar o status do certificado diretamente pelo seu sistema. Para isso, abra o Windows PowerShell com privilégios de administrador e execute o comando oficial da Microsoft para checar as variáveis de Secure Boot.
Se o comando retornar o valor True, significa que o novo certificado já está instalado. Se retornar False, sua placa-mãe ainda depende da versão antiga (2011) que será revogada em breve. É importante notar que a Microsoft está distribuindo essa atualização gradualmente via Windows Update, mas em muitos casos a intervenção manual é necessária, especialmente em placas-mães mais antigas.
Atualizando o Certificado via Script Automatizado
Para facilitar o processo, existe um método validado que utiliza scripts para atualizar as variáveis UEFI KEK, DB e DBX. Esse procedimento automatiza a inclusão das assinaturas autorizadas de 2023 na BIOS.
Para que o script funcione corretamente, o Secure Boot deve estar habilitado no computador. Ao executar os arquivos de atualização (como o apply DBX update), o sistema registra a nova assinatura. Após reiniciar, você poderá conferir na interface da BIOS (em guias como Boot ou Key Management) que tanto o certificado de 2011 quanto o de 2023 estarão presentes, garantindo compatibilidade total com as novas ISOs do Windows.
Conclusão: Prepare-se para as novas ISOs do Windows
As futuras imagens de instalação do Windows virão assinadas exclusivamente com o novo certificado. Se você tentar usar um pendrive bootável em uma placa-mãe desatualizada, a incompatibilidade será imediata. Mantenha seu sistema atualizado e, se necessário, utilize o método via PowerShell ou scripts oficiais para garantir que seu hardware esteja pronto para as mudanças de segurança da Microsoft.