Uma mudança silenciosa no sistema operacional acendeu o alerta de entusiastas e profissionais de tecnologia. Em atualizações recentes liberadas para o Windows 10 e Windows 11, a Microsoft adicionou remotamente uma nova pasta chamada C:\Windows\SecureBoot. Longe de ser um arquivo morto, essa pasta é o centro operacional de uma das maiores migrações de segurança da história recente do ecossistema Windows: a transição dos certificados do Secure Boot que expiram a partir de junho de 2026.
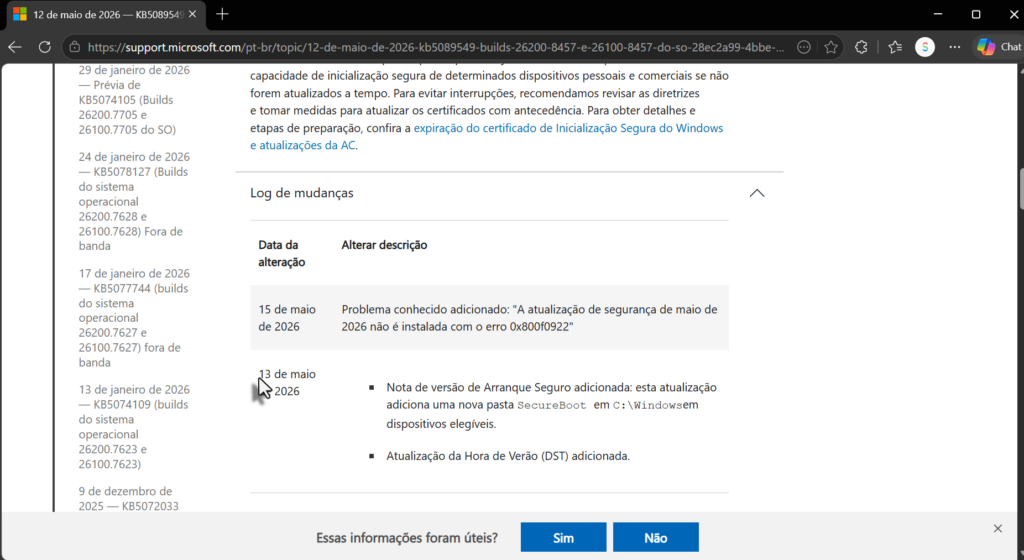
Os certificados originais do Secure Boot, criados lá em 2011, estão chegando ao fim de sua validade. Para evitar um colapso na inicialização de milhões de computadores, o Windows precisa migrar para os novos certificados Secure Boot 2023. Esse processo é complexo e envolve atualizar a base de assinaturas permitidas (DB), as chaves de troca de chaves (KEK), o gerenciador de boot (bootmgfw.efi) e outros binários essenciais que residem dentro da partição de sistema EFI (ESP).
Como Funciona o Sistema de Rollout Controlado da Microsoft
A análise dos scripts encontrados dentro da nova pasta revela que a Microsoft estruturou uma operação de implantação em fases, automatizada e altamente monitorada. Os arquivos presentes no diretório expõem a estratégia técnica:
Aggregate-SecureBootDataDeploy-GPO-SecureBootCollectionDeploy-OrchestratorTaskDetect-SecureBootCertUpdateStatusEnable-SecureBootUpdateTaskGet-SecureBootRolloutStatusStart-SecureBootRolloutOrchestrator
Em vez de apenas forçar a cópia de um certificado genérico, o Windows Update agora funciona como um gerenciador de firmware contínuo. O sistema detecta a compatibilidade da máquina individual, verifica a versão da UEFI, valida o estado do TPM e do BitLocker e prepara o terreno. A distribuição utiliza critérios de alta confiança baseados em telemetria, ativando os recursos de forma gradual, em um modelo muito parecido com os Controlled Feature Rollouts (CFR) do Windows.
Por que a Partição EFI Está Causando Telas Azuis e Erros de Update
Uma confirmação indireta dessa grande reformulação técnica é o aumento de relatos do erro 0x800f0922 durante os ciclos de atualização do Windows. Esse código de erro aponta diretamente para a falta de espaço livre na partição de sistema EFI (ESP). Como os updates cumulativos agora modificam e re-assinam os gerenciadores de boot diretamente na partição oculta, sistemas com partições EFI muito pequenas ou poluídas por instalações antigas acabam falhando.
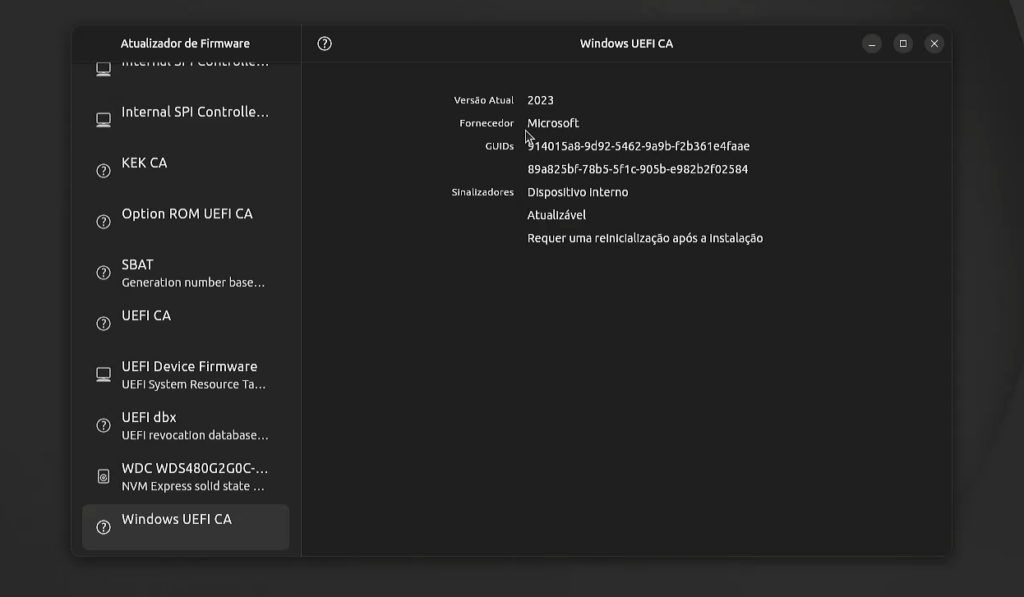
Essa alteração na cadeia de confiança (chain of trust) mexe com a estrutura básica de inicialização: o Firmware UEFI valida as chaves KEK, que validam o banco de dados DB, que por sua vez autoriza a execução do bootmgfw.efi e do winload.efi até carregar o Windows. Modificar essa estrutura em escala massiva e com o sistema rodando exige um cuidado extremo para evitar o bloqueio completo do hardware (brick) ou o disparo indesejado da tela de recuperação do BitLocker.
Como Verificar se o Seu PC Já Recebeu o Novo Certificado
Embora a Microsoft gerencie o processo em segundo plano, os usuários podem validar manualmente o status de segurança do computador através de ferramentas nativas do próprio Windows.
Passo 1: Validar o Estado do Secure Boot
O primeiro passo é garantir que a Inicialização Segura está operando corretamente. Acesse a barra de pesquisa do Windows, digite Informações do Sistema e abra o utilitário. Na aba de resumo, procure pela linha Estado da Inicialização Segura. Ela deve constar como “Ativado” ou “Habilitado”.
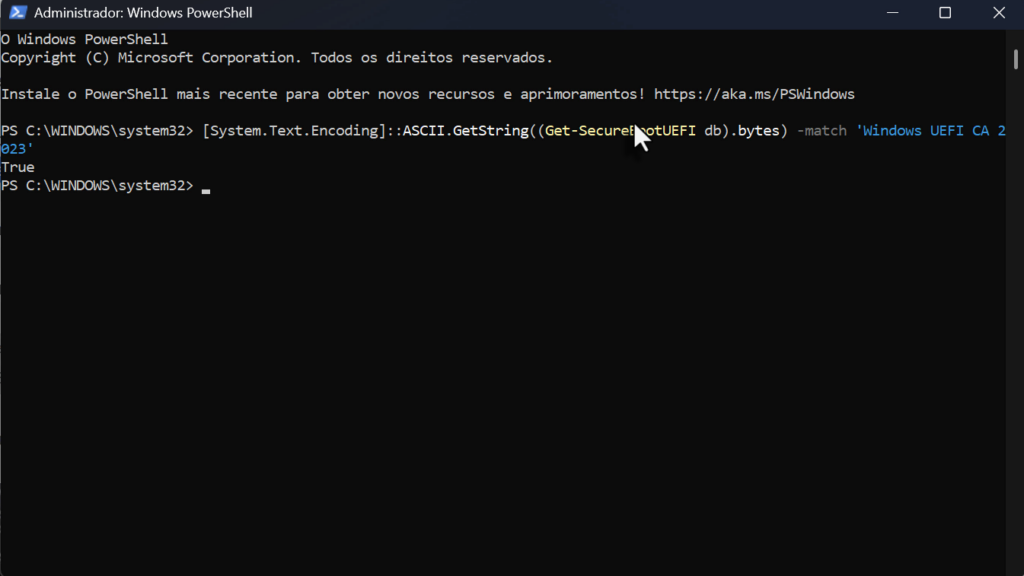
Passo 2: Executar o Comando de Validação no PowerShell
Com o Secure Boot ativo, abra o Windows PowerShell com privilégios de administrador. Copie e cole o comando oficial de validação fornecido pela Microsoft e pressione Enter. Se o retorno do terminal for True, significa que a nova cadeia de certificados já está instalada e integrada à placa-mãe. Se o retorno for vermelho ou indicar falha, a máquina ainda está operando na cadeia antiga ou o Secure Boot está completamente desligado.
O Impacto Além do Windows: O Caso do Linux e das Mídias de Boot
Existe um equívoco comum de que essa mudança afetará apenas os usuários do ecossistema da Microsoft. Na realidade, o certificado raiz de segurança reside no firmware da placa-mãe, e não no sistema operacional. Isso significa que distribuições Linux modernas que utilizam o Secure Boot também dependem dessa atualização de chaves para continuar inicializando corretamente no hardware atualizado.
A atualização também muda a dinâmica para técnicos e profissionais de TI que criam mídias de instalação. Imagens ISO antigas do Windows e pendrives de boot criados com ferramentas desatualizadas podem perder a compatibilidade com placas-mãe que já completaram a migração para as chaves de 2023. Se o Secure Boot estiver ativado no setup da máquina e a mídia de boot carregar um gerenciador antigo não assinado pela nova cadeia, a inicialização será sumariamente bloqueada pelo hardware.
O que Fazer se a Sua Placa-Mãe Não Tiver Secure Boot
Para usuários que possuem computadores antigos onde o recurso de Secure Boot está desativado ou sequer existe nas opções de firmware, o impacto prático dessa migração é nulo. Sem a Inicialização Segura ativa, o Windows Update não encontrará os pré-requisitos necessários nos scripts de detecção e ignorará as fases de substituição de chaves. O sistema continuará inicializando e operando normalmente através do processo padrão, permitindo inclusive formatações futuras sem impedimentos originados pela cadeia de certificados.