Imagine a cena: você cria seu pendrive bootável, configura a BIOS corretamente, mas, ao tentar iniciar a instalação, se depara com a mensagem de erro Security Boot Violation. Esse problema, que impede o boot pelo dispositivo, está se tornando cada vez mais comum devido à transição dos certificados de segurança da Microsoft e das fabricantes de placas-mãe.
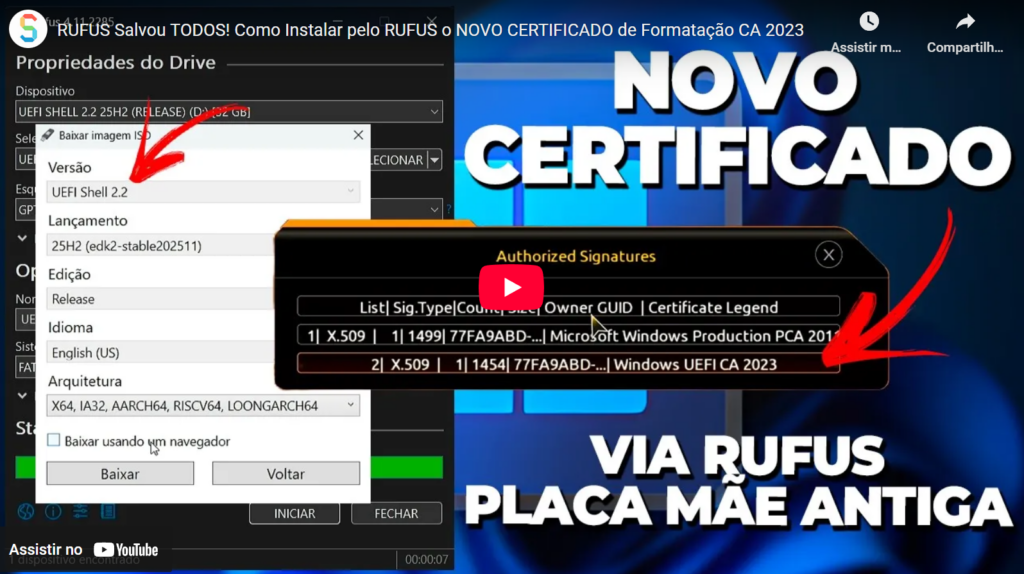
O que é o Certificado PCA 2011 e por que ele é um Problema?
Atualmente, a maioria das placas-mãe e das imagens ISO do Windows utiliza o certificado PCA 2011. No entanto, este padrão está com os dias contados. A Microsoft já iniciou a implementação do novo certificado PCA 2023, que será o padrão obrigatório, veja esse artigo da Microsoft.
O grande conflito ocorre quando há um descompasso: se a sua ISO do Windows já possui o certificado novo, mas a sua placa-mãe ainda está “presa” ao certificado de 2011, o sistema de Secure Boot bloqueará a inicialização por segurança.
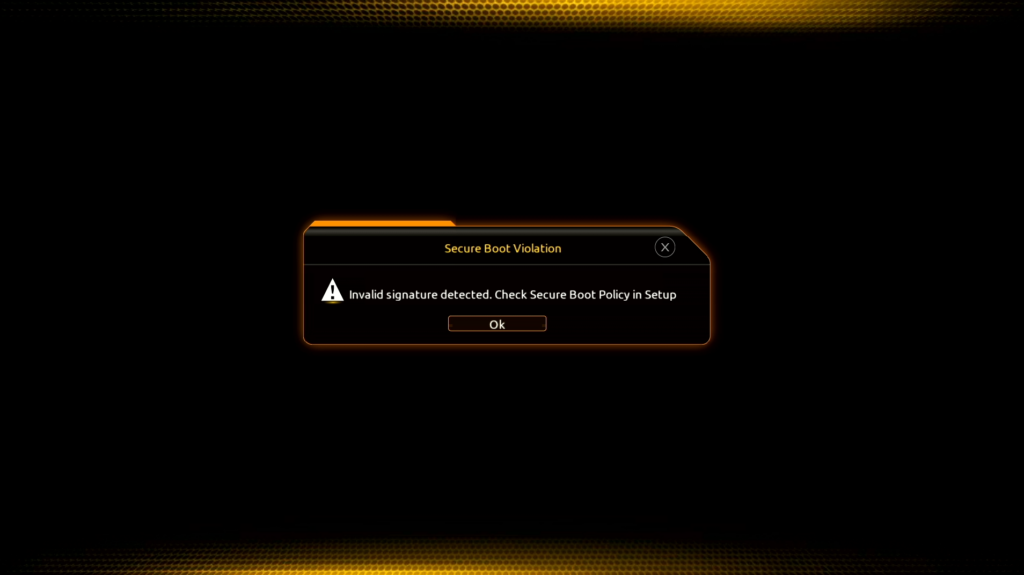
Essa mudança não afeta apenas o Windows. Sistemas Linux também precisam se adequar a essas novas normas de segurança da placa-mãe. A Microsoft está distribuindo essa atualização de certificado gradualmente através do Windows Update, mas em muitos casos, a intervenção manual se faz necessária.
Como verificar o certificado da sua ISO do Windows
Você pode conferir manualmente qual certificado sua imagem de instalação está utilizando. Ao abrir o arquivo ISO, navegue até a pasta EFI, depois entre na pasta BOOT. Localize o arquivo de boot, clique com o botão direito, vá em Propriedades e acesse a guia Assinaturas Digitais.
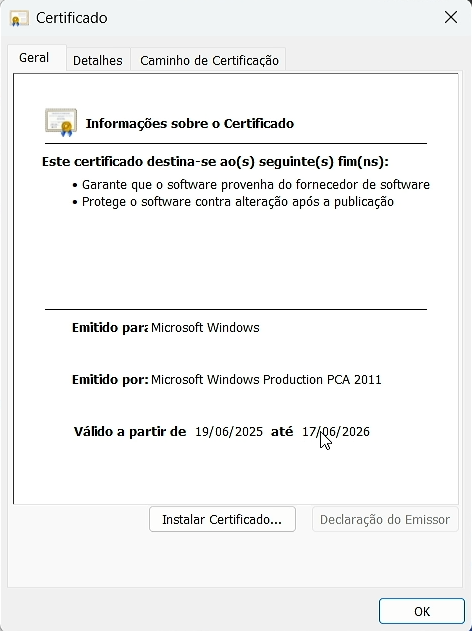
Ao detalhar a assinatura e exibir o certificado, você verá se ele ainda é o modelo de 2011 ou o novo de 2023. Se o certificado de 2011 for revogado (o que está previsto para ocorrer em meados de 2026) e sua mídia não estiver atualizada, você não conseguirá formatar o PC sem desabilitar funções de segurança importantes.
Atualizando sua ISO com Ferramentas Especializadas
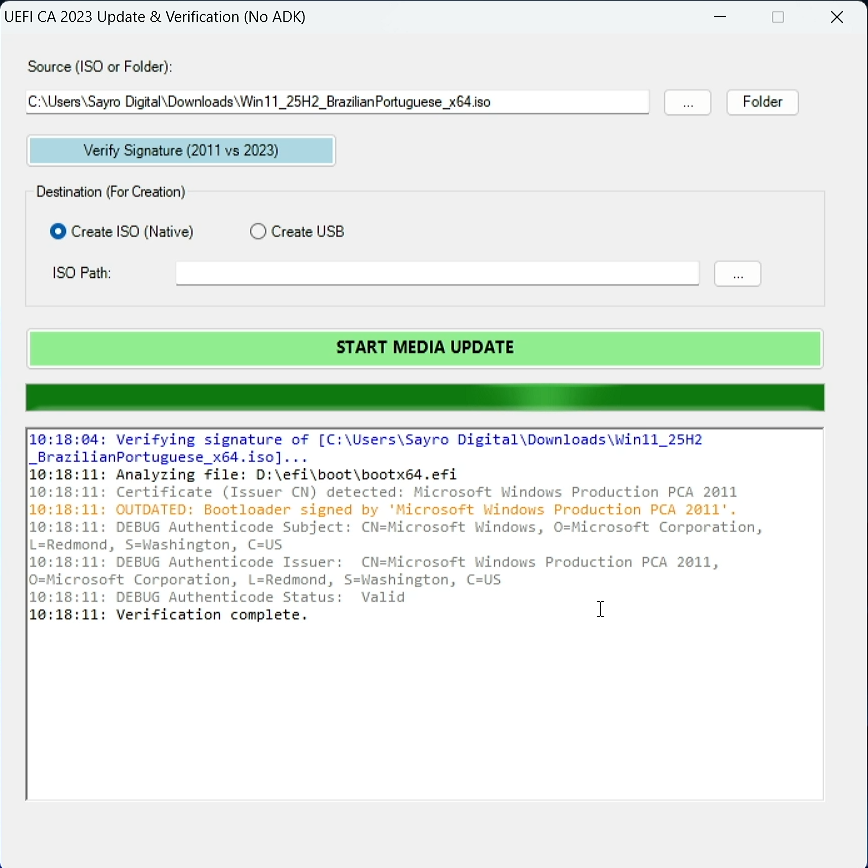
Para evitar o erro de violação de segurança, você pode utilizar ferramentas como o UEFI CA 2023 para atualizar o certificado da sua ISO antiga (como as do Windows 10 ou versões anteriores do Windows 11). Essas ferramentas montam a imagem, verificam a assinatura atual e injetam o novo certificado de 2023. Use o app abaixo, baixe ele. Execute como administrador, pegue uma ISO sua clique no ícone com os 3 pontinhos e selecione o arquivo ISO depois clique em START MEDIA UPDATE.
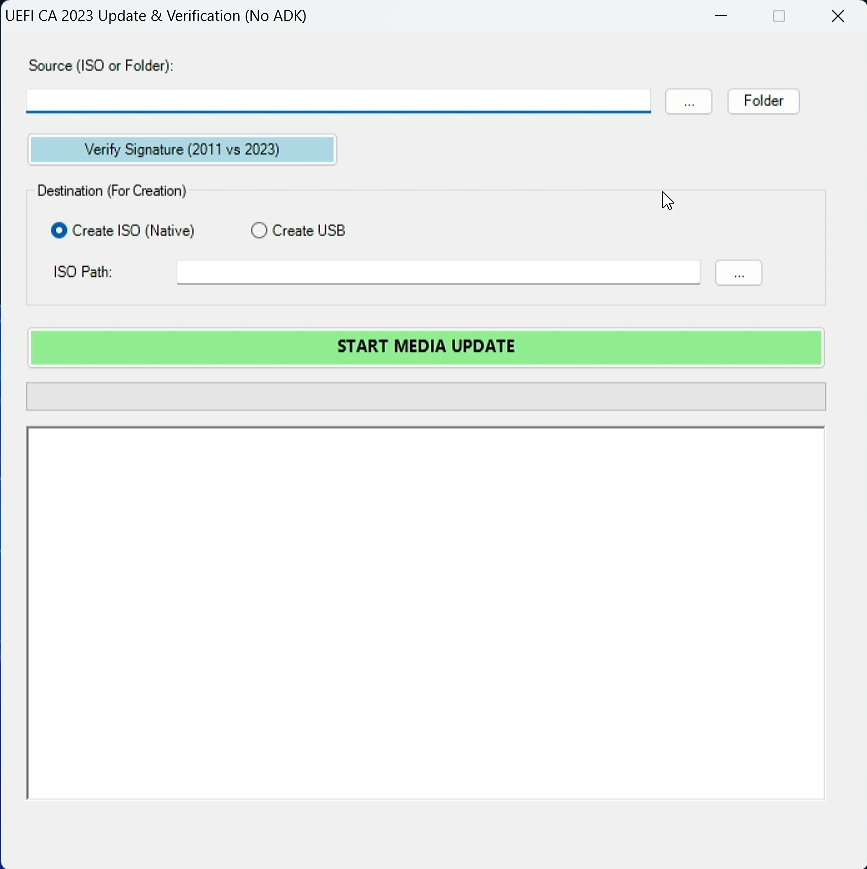
Logo ele irá exibiir qual certificado está na sua ISO, no exemplo abaixo é exibido o certificado PCA 2011 que será revogado no meio do ano de 2026. Agora clique em ISO Path para selecione um local para salvar a nova ISO com o novo certificado UEFI CA 2023. Depois clique em START MEDIA UPDATE e aguarde. Para entender um pouco melhor veja esse artigo.
O Papel da Placa-Mãe e do Secure Boot
O erro de boot acontece justamente no momento em que a placa-mãe tenta validar a assinatura da ISO. Se você tentar dar boot com uma ISO de certificado 2023 em uma placa-mãe que só reconhece o 2011, o bloqueio será imediato.
Existem três caminhos para resolver isso:
- Atualização via Windows Update: Manter o sistema atualizado para que a Microsoft injete o novo certificado na BIOS/UEFI automaticamente.
- Atualização Manual: Utilizar comandos no PowerShell ou ferramentas como o Rufus, que já conseguem lidar com essas transições de certificados em placas mais antigas.
- Desabilitar o Secure Boot: Como solução temporária, você pode desativar o Secure Boot na BIOS. Isso permitirá o boot independente do certificado, mas reduz a camada de proteção contra malwares de inicialização.
Conclusão e Cuidados Finais
A transição para o certificado PCA 2023 é um passo importante para a segurança do ecossistema Windows, mas exige atenção na hora de preparar as mídias de instalação. Certifique-se de que tanto sua ISO quanto sua placa-mãe falem a mesma “língua” de segurança para evitar dores de cabeça durante a formatação. Se você encontrar o erro de violação, o primeiro passo deve ser verificar a versão do certificado e, se necessário, atualizar os componentes via software antes de tentar o boot novamente.